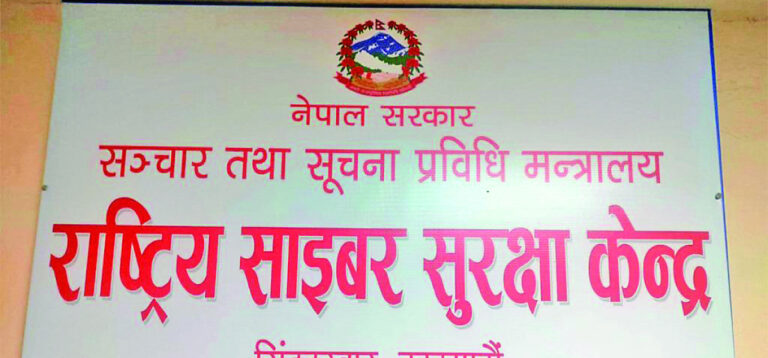

काठमाडौं । राष्ट्रिय साइबर सुरक्षा केन्द्रले सबै सरकारी निकायका आधिकारिक वेबसाइटको सुरक्षा मजबुत बनाउन वैध एसएसएल/टीएलएस प्रमाणपत्र अनिवार्य रूपमा प्रयोग गर्न निर्देशन दिएको छ।
प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालयअन्तर्गत सूचना प्रविधि तथा विद्युतीय शासन कार्यालयमा रहेको केन्द्रले डिजिटल सेवाको सुरक्षा, गोपनीयता र विश्वसनीयता कायम राख्न यस्तो निर्देशन दिएको हो।
केन्द्रका अनुसार सरकारी वेबसाइटमा प्रचलित सुरक्षा मापदण्डअनुसार टीएलएस १.२ वा टीएलएस १.३ प्रोटोकल प्रयोग गर्नुपर्नेछ। प्रमाणपत्रको म्याद र वैधता जाँच गरी म्याद सकिएका वा प्रमाणपत्र नभएका वेबसाइटमा आधिकारिक निकायबाट नयाँ प्रमाणपत्र लिएर जडान गर्नुपर्नेछ।
त्यस्तै, सबै सरकारी वेबसाइट HTTPS माध्यमबाट सञ्चालन गर्नुपर्ने र पुराना तथा असुरक्षित SSL, TLS १.० र TLS १.१ संस्करण पूर्ण रूपमा बन्द गर्नुपर्ने निर्देशनमा उल्लेख छ।
एसएसएल/टीएलएस प्रमाणपत्रको म्याद समाप्त हुनुअघि नै नवीकरण गर्ने व्यवस्था मिलाउन पनि केन्द्रले आग्रह गरेको छ। वेबसाइट सुरक्षामा हुने लापरबाहीले साइबर आक्रमण, तथ्यांक चोरी तथा अनधिकृत पहुँचको जोखिम बढाउन सक्ने भएकाले आवश्यक सुरक्षा मापदण्ड तत्काल लागू गर्न सम्बन्धित निकायलाई भनिएको छ।

प्रतिक्रिया